
npm을 넘어선 악성 패키지 경고: 공급망 보안의 새로운 기준이 되는 이유
기존에 npm 생태계에만 국한되던 악성 패키지 경고가 이제 GitHub 어드바이지리 데이터베이스 전체로 확장되었습니다. OpenSSF 의 데이터를 기반으로 한 이 변화는 개발자들이 더 넓은 범위의 소프트웨어 공급망 위협을 실…
JORE2
기존에 npm 생태계에만 국한되던 악성 패키지 경고가 이제 GitHub 어드바이지리 데이터베이스 전체로 확장되었습니다. OpenSSF 의 데이터를 기반으로 한 이 변화는 개발자들이 더 넓은 범위의 소프트웨어 공급망 위협을 실…
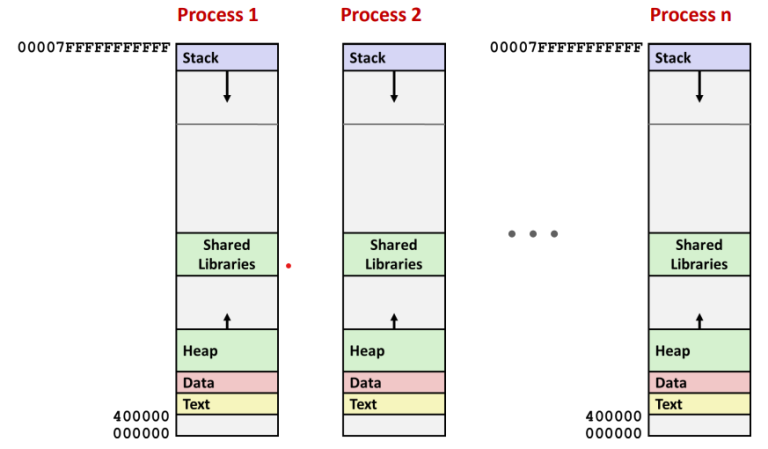
오랫동안 C와 C++가 지배하던 시스템 프로그래밍 영역에 거대한 변화의 바람이 불고 있습니다. 러스트 개발자들의 열광을 넘어 일반 사용자까지 영향을 미치는 메모리 안전에 대한 절대적 요구가 대두되면서 기존 언어 생태계가 재편…
안전한 언어로 불리던 Rust 가 실제 시스템 코드에서 예상치 못한 취약점을 드러내며 개발자들의 관심을 끌고 있습니다. 특히 유닉스 환경에서의 TOCTOU 경합 문제가 핵심 쟁점으로 떠올랐습니다.

전 세계 개발자들이 자사 코드베이스의 취약점을 즉시 파악할 수 있는 무료 도구가 등장하며 주목받고 있습니다. 복잡한 설정 없이 한 번의 클릭으로 조직 전체의 보안 상태를 진단할 수 있다는 점이 핵심입니다.