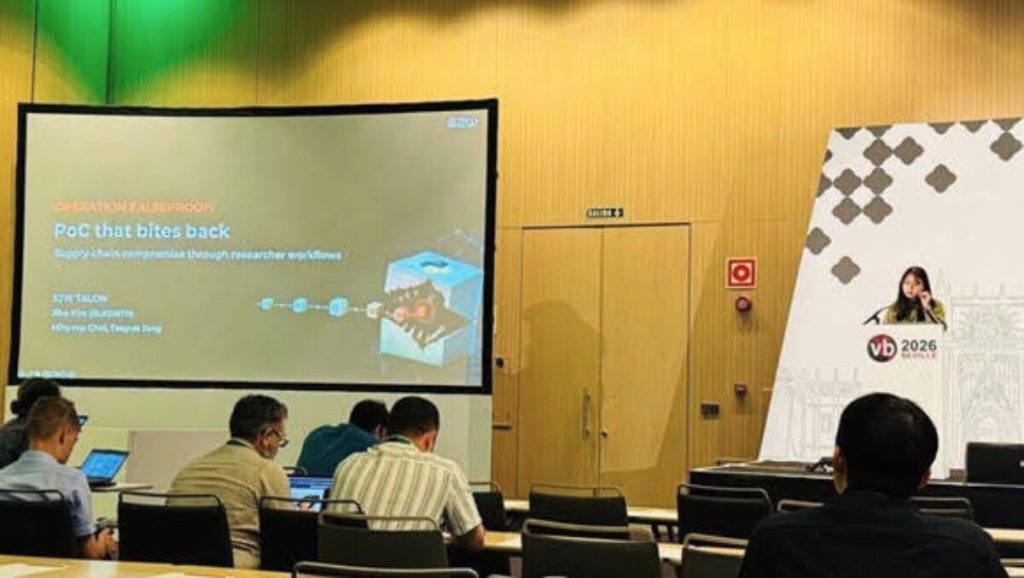
데이터 인텔리전스 기업 에스투더블유(S2W)가 지난 14일부터 16일까지 스페인 세비야에서 개최된 글로벌 사이버보안 학술행사 ‘VB2026’에 참가해 최신 위협 분석 결과를 공유했다. 이번 발표는 S2W 통합분석실의 김지호 책임연구원이 맡았으며, 특히 소프트웨어 공급망 공격과 인공지능 기반 탐지 기술에 초점을 맞췄다.
S2W는 2021년부터 올해까지 6년 연속으로 해당 행사에서 연구 성과를 발표해 왔다. 그동안 북한 연계 해킹 조직의 전략 변화나 딥웹 위협 추적 등 다양한 주제를 다뤘던 이 기업은, 이번에는 보안 연구자들이 사용하는 정상적인 업무 절차가 어떻게 공격 경로로 악용되는지를 구체적으로 제시했다.
김 연구원은 보안 연구자가 취약점을 검증하기 위해 활용하는 개념증명(PoC) 코드가 악성코드 감염 통로로 변조된 사례를 소개했다. 공격자는 정상적으로 공개된 PoC 코드를 복제한 뒤, 프로그램 실행에 필요한 외부 라이브러리인 의존성 설정을 교묘하게 조작했다. 이로 인해 연구자가 개발 환경을 준비하는 과정에서 악성 패키지가 함께 설치되도록 유도했다.
이후 연구자가 취약점 검증을 위해 PoC 코드를 실행하면, 패키지 내부에 숨겨진 악성 네이티브 확장 모듈이 자동으로 동작한다. 네이티브 확장 모듈은 특정 실행 환경에서 컴파일된 코드 구성 요소로, 다른 프로그램과 함께 실행될 수 있는 특성을 지닌다. 결국 연구자의 정상적인 코드 실행 과정 자체가 악성 모듈을 작동시키는 경로로 이용된 셈이다.
이에 대응하기 위해 S2W는 패키지 정보와 의존성 구조, 그리고 네이티브 확장 모듈의 이상 징후를 자동 분석하는 시스템을 소개했다. 이 시스템은 고위험 사례의 증거를 해석하는 데 인공지능 기술을 적용해, 복잡한 공급망 공격의 실체를 빠르게 파악할 수 있도록 설계됐다.
VB2026은 영국 보안 전문 기관 바이러스 불러틴이 1991년부터 주최해 온 행사로, 전 세계 보안 연구자와 기업 관계자들이 실제 사이버 공격 조사 결과와 대응 기술을 공유하는 자리다. 최근 커뮤니티에서는 대규모 취약점 발견과 이를 이용한 공격 사이의 시간적 간격이 극도로 짧아지고 있다는 우려가 제기되고 있다.
특히 일부 전문가들은 인공지능 모델이 취약점을 찾아내고 익스플로잇을 구축하는 속도가 빨라지면서, 방어 측의 대응 시간이 크게 줄어드는 현상을 지적한다. 이러한 흐름 속에서 S2W가 발표한 AI 기반 탐지 기술은, 공격자가 정상적인 연구 절차를 악용하는 새로운 형태의 위협에 대한 실질적인 대응 방안을 제시했다는 점에서 의미가 있다.