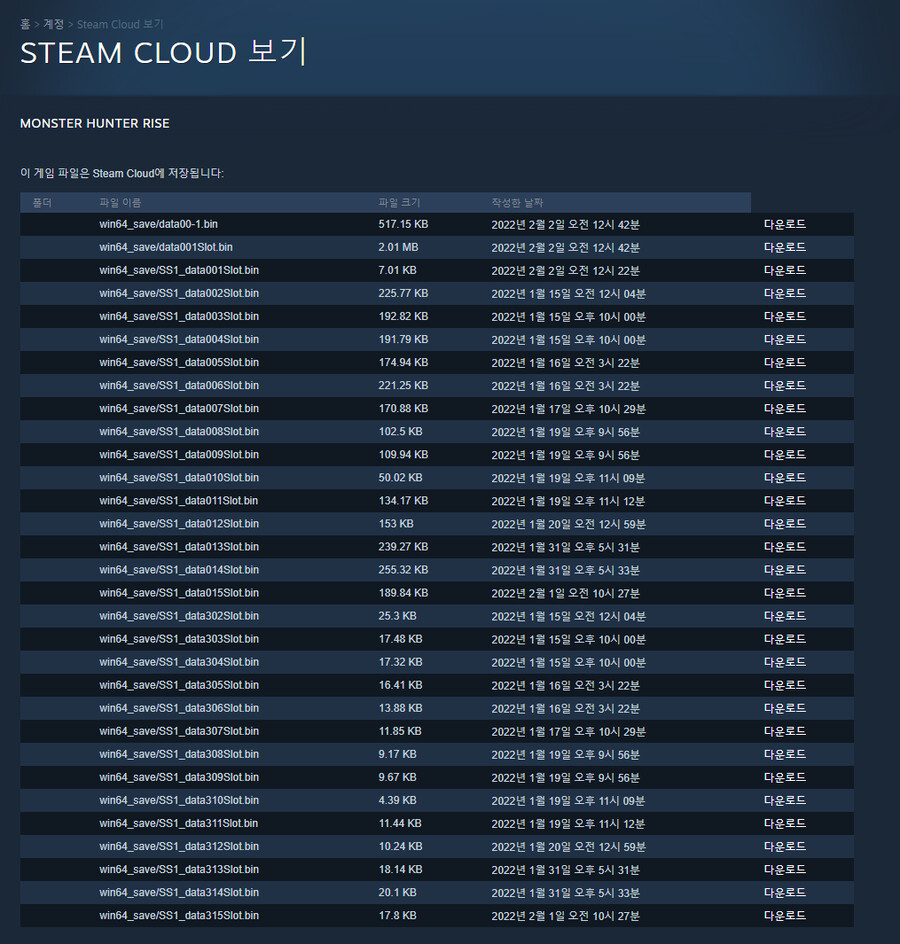
게임을 진행하던 중 세이브 파일을 잃어버린 이용자가 인터넷에서 구한 대체 파일을 적용하려다 보안 문제를 고민하는 사례가 스팀 커뮤니티에 올라왔습니다. 해당 이용자는 게임 재시작을 원치 않아 외부 소스에서 확보한 DAT 파일과 VDF 설정 파일을 어떻게 안전하게 추출하고 적용할 수 있는지 문의했습니다.
스팀 플랫폼 자체는 공식 마켓플레이스를 통해 배포되는 게임 클라이언트와 데이터에 대해 일정 수준의 검증을 거칩니다. 하지만 사용자가 직접 다운로드한 외부 세이브 파일은 이러한 보호 장벽 밖에 있습니다. 특히 DAT 확장자를 가진 바이너리 데이터나 VDF 형식의 텍스트 기반 구성 파일은 게임 엔진마다 해석 방식이 달라 단순한 데이터 교체 이상의 위험을 내포할 수 있습니다.
외부 세이브 파일의 가장 큰 리스크는 실행 가능한 코드가 포함되었을 가능성입니다. 일부 게임은 세이브 로딩 과정에서 특정 스크립트를 평가하거나 모듈을 불러오는 구조를 취합니다. 이때 악의적으로 변조된 파일이 게임 프로세스 내에서 임의의 명령어를 수행하도록 유도될 수 있습니다.
따라서 출처가 불분명한 파일을 그대로 덮어쓰기 전에 반드시 바이러스 백신으로 스캔해야 합니다.
파일 구조를 파악하는 것도 중요한 단계입니다. VDF 파일은 일반적으로 키와 값 쌍으로 이루어진 텍스트 형식이므로 메모장으로 열어 내용을 확인할 수 있습니다. 여기서 예상치 못한 경로 참조나 의심스러운 문자열이 발견되면 사용을 중단하는 것이 좋습니다.
반면 DAT 파일은 이진 형식이라 일반 편집기로는 내용 확인이 어렵습니다. 전용 디코더나 해커 도구가 없다면 내부 데이터를 육안으로 검증하기 불가능에 가깝습니다.
스팀 클라우드 기능을 사용하는 이용자라면 추가적인 주의가 필요합니다. 로컬 폴더에 외부 파일을 복사한 후 클라우드 동기화가 자동으로 실행되면, 서버 측에도 변조된 데이터가 업로드될 수 있습니다. 이는 다른 기기에서 로그인했을 때 동일한 위험을 전파하는 결과를 낳습니다.
동기화를 일시적으로 비활성화하거나 오프라인 모드에서 테스트를 진행하는 편이 안전합니다.
결국 외부 세이브 파일 사용 여부는 신뢰할 수 있는 커뮤니티인지, 그리고 파일 제작자가 명확히 공개되어 있는지에 달려 있습니다. 검증되지 않은 개인 블로그나 익명 게시판에서 내려받은 파일은 어떤 형태로든 시스템에 위협이 될 수 있음을 인지해야 합니다. 만약 게임 내 진도율이 중요하지 않다면, 공식 백업이나 초기 상태로 되돌리는 것이 장기적으로 더 안전한 선택일 수 있습니다.