최근 uBlock Origin 확장 프로그램에서 원클릭 유니버설 XSS 취약점이 발견되어 공식적으로 해결되었습니다. 이번 보안 이슈는 특히 Firefox 브라우저의 MV2 버전을 타겟으로 한 것으로, 악성 웹사이트가 사용자의 클릭 한 번만으로 확장 프로그램 내부에 임의의 신뢰 필터를 삽입할 수 있게 하는 구조였습니다.
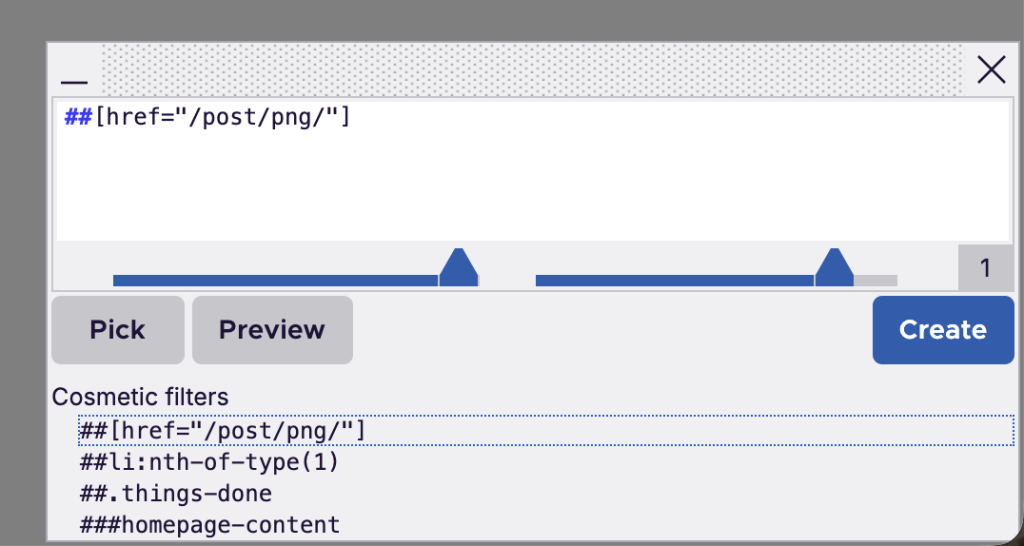
취약점의 핵심은 uBlock Origin이 제공하는 요소 선택기 기능에 있습니다. 사용자가 페이지에서 우클릭을 통해 요소 선택기를 불러오면, 이는 moz-extension:// 프로토콜을 사용하는 내부 iframe으로 구현됩니다. 이 iframe은 확장 프로그램의 백그라운드 스크립트와 통신하며 필터 규칙을 추가할 수 있는 권한을 가지고 있습니다.
연구자는 이 메커니즘을 역이용했습니다. 투명도가 0인 숨겨진 iframe으로 요소 선택기 UI를 로드하고, 이를 조작하여 특정 필터가 입력된 상태로 만듭니다. 이후 해당 iframe을 화면의 보이지 않는 위치에 배치해 사용자가 실수로 ‘생성’ 버튼을 누르도록 유도하는 방식입니다.
이렇게 생성된 필터는 JavaScript 코드를 주입할 수 있는 신뢰 필터로 작동합니다.
이러한 공격이 성공하면 악성 웹사이트는 다른 사이트에서도 임의의 자바스크립트를 실행할 수 있게 됩니다. 이론적으로는 은행이나 이메일 서비스 등 민감한 정보를 다루는 사이트에서도 공격자의 코드가 동작할 수 있어 ‘유니버설 XSS’라고 명명되었습니다. 다행히 현재는 GitHub 보안 권고문을 통해 상세 내용이 공개되었고, 관련 패치가 배포되었습니다.
이번 취약점 분석 과정에서는 AI 도구의 역할도 주목받았습니다. 연구자는 GPT-5.6 Sol 모델이 문제 발견의 주요 부분을 수행했다고 밝혔습니다. 필터 주입으로 인한 UXSS 가능성을 제기하자 AI가 구체적인 취약점을 찾아냈고, 연구자가 이를 검증했습니다.
개념 증명 코드 작성에는 Claude가 주로 사용되었으며, 글 자체는 연구자가 직접 집필했습니다.
사용자들은 즉각적인 업데이트가 필요합니다. uBlock Origin은 1.75.4 이상 버전으로, uBO Lite는 2026.1110.1816 이상 버전으로 업그레이드해야 안전합니다. 커뮤니티에서는 확장 프로그램의 인터페이스가 웹 페이지 DOM 내에 위치하는 구조적 한계를 지적하며, 브라우저 크롬 영역으로 이동해야 한다는 의견도 나오고 있습니다.
일부 사용자는 제3자 iframe 차단을 기본 설정으로 유지하거나 차단 모드를 높이는 것이 예방책이 될 수 있다고 제안했습니다. 다만 이러한 설정 변경은 일부 웹사이트의 정상 작동을 방해할 수 있으므로 주의가 필요합니다. 현재로서는 최신 버전 설치만이 가장 확실한 대응 방법입니다.