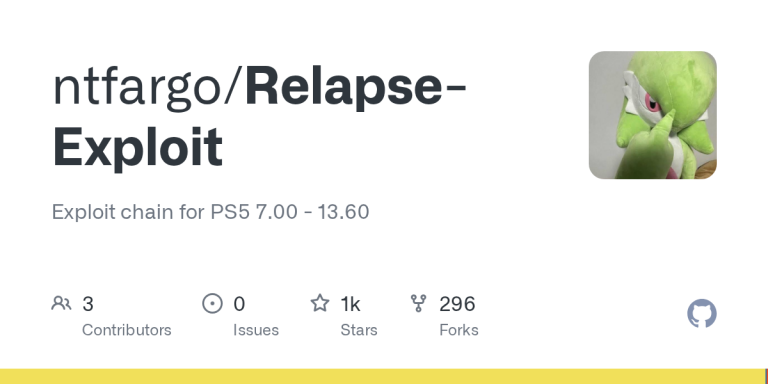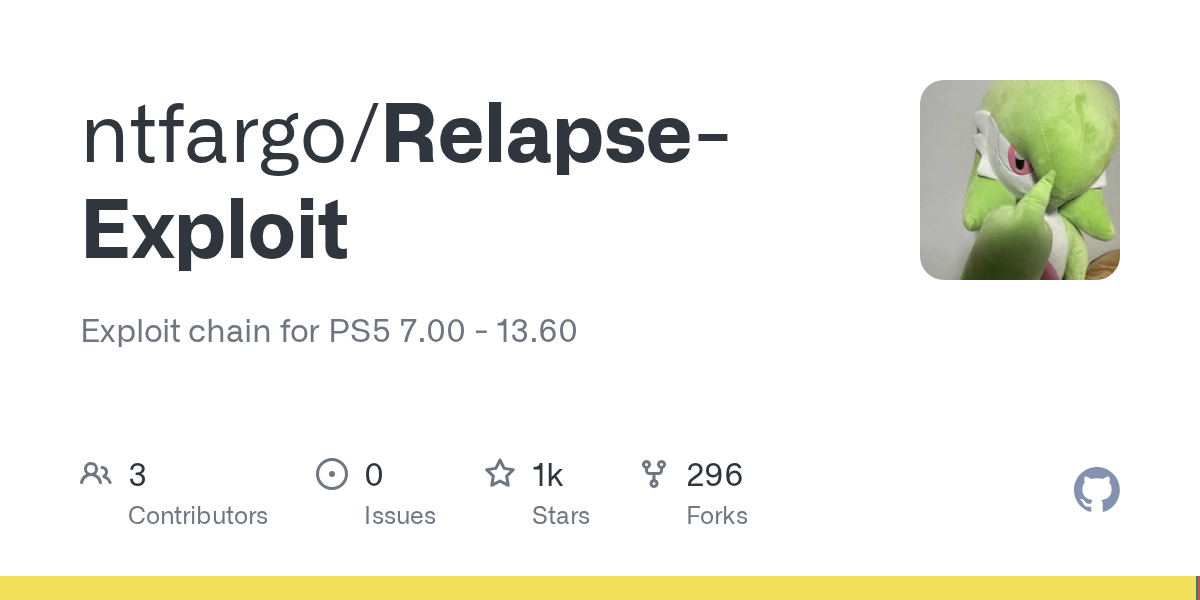
2026년 9월 29일 기준, 개발자 ntfargo가 GitHub에 ‘Relapse-Exploit’이라는 이름의 PS5 제이크브레이크 익스플로잇 체인을 게시했습니다. 이 프로젝트는 펌웨어 버전 7.00에서 13.60 사이의 PlayStation 5 콘솔에서 무서명 코드를 실행할 수 있게 한다고 설명합니다.
릴립스 익스플로잇은 시스템 브라우저를 침투 지점으로 활용하는 방식입니다. 구체적으로는 WebKit 엔진의 메모리 누수 결함과 커널 내 aio_multi_wait 함수에서의 Use-After-Free(UAF) 경쟁 조건을 결합해 임의 읽기 및 쓰기 권한을 획득하는 구조를 취합니다.
GitHub 저장소 통계에 따르면 해당 리포지토리는 824개의 스타와 210개의 포크를 기록하고 있습니다. 이는 단순한 코드 공유를 넘어 보안 연구 커뮤니티 내에서 상당한 주목을 받고 있음을 시사하는 수치입니다.
개발자는 README 파일을 통해 프로젝트의 목적을 교육용으로 한정했습니다. 또한 실행 과정에서 콘솔이 충돌하거나 데이터 손실이 발생할 수 있는 위험성을 명시적으로 경고했습니다.
Hacker News 등 기술 커뮤니티에서는 이 익스플로잇의 작동 원리에 대한 논의가 이어지고 있습니다. 일부 사용자는 PS5의 게임 세이브 백업 제한 문제를 해결하기 위한 수단으로 관심을 표명하기도 했습니다.
소니는 아직 펌웨어 13.60 이후 버전에서 이 취약점을 차단했는지 여부를 공식적으로 확인하지 않았습니다. 따라서 현재로서는 업데이트를 통한 패치 적용 여부가 불확실한 상태입니다.
사용자들은 자신의 PS5 펌웨어 버전을 확인해야 합니다. 7.00 미만 또는 13.60 초과 버전에서는 이 익스플로잇이 작동하지 않을 가능성이 높습니다.
무서명 코드 실행은 법적 문제와 직결될 수 있습니다. 저작권 보호 우회나 불법 복제에 악용될 경우 서비스 약관 위반 및 법적 책임을 질 수 있으므로 주의가 필요합니다.
작성자 소개