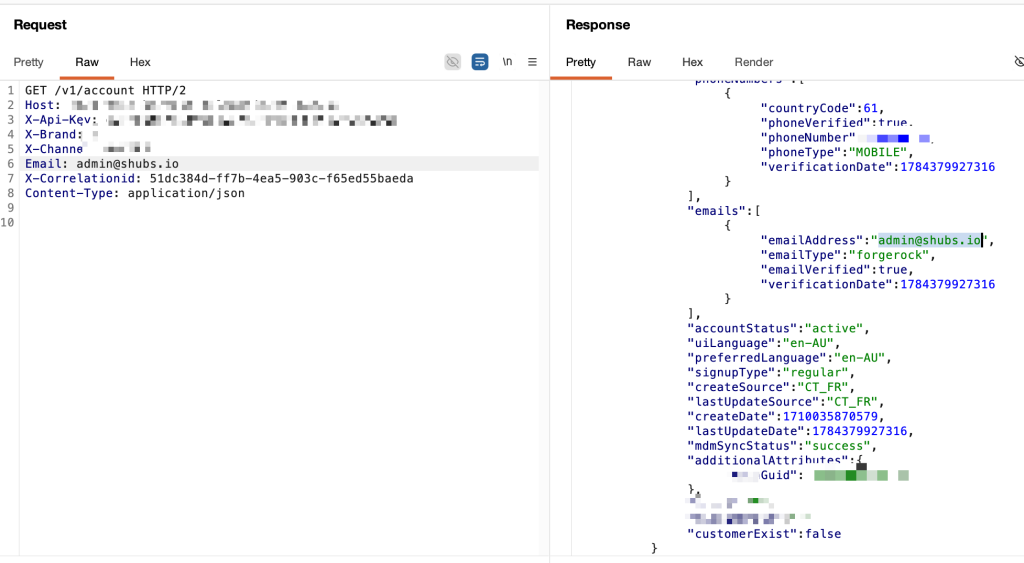
Assetnote 공동 창업자이자 보안 연구자인 Shubham Shah가 지난 7월 Sam Curry와 함께 한 주요 자동차 제조사의 연결형 차량 시스템 보안 취약점을 공개했습니다. Shah는 2023년 해당 브랜드의 사륜구동 SUV를 구매하며 처음으로 이 회사의 커넥티드 카 플랫폼에 접근할 수 있었습니다.
그는 과거에도 유사한 플랫폼을 분석한 경험이 있어 보안성에 대해 회의적인 시각을 가지고 있었습니다. 하지만 바쁜 일상으로 인해 실제 조사로 이어지지 못하다가 이번 협업으로 구체적인 취약점을 확인하게 되었습니다.
연구자들은 일반적인 하드웨어 해킹이 아닌 인터넷에 노출된 웹 애플리케이션과 인프라 측면에서 접근했습니다. 모든 차량 제어 기능은 결국 인터넷에서 도달 가능한 서비스와 연결되어 있다는 점에 착안했습니다. 원격으로 차 문을 열 때 앱이 어떤 인프라와 통신하는지 파악하기 위해 APK 파일을 디컴파일하여 API 요청을 재구성했습니다.
분석 결과 소비자용 애플리케이션의 거의 모든 부분이 특정 텔레매틱스 도메인으로 호출되는 것으로 나타났습니다. 이 도메인 아래에는 관리자 도구, 스테이징, 개발 및 QA 환경 등 복잡한 인프라가 존재했으며 일부가 공개 인터넷에 노출되어 있는 상태였습니다.
Shah와 Curry는 과거 Honda, Nissan, Hyundai, Ford 등 여러 브랜드의 차량을 원격 제어할 수 있는 방법을 찾았지만 이번처럼 원격 잠금 해제를 가능하게 하는 취약점을 발견한 것은 처음이라고 밝혔습니다. Hacker News 커뮤니티에서는 해당 브랜드가 Toyota 또는 Lexus일 가능성이 높다는 추측이 나왔으나 정확한 브랜드명은 공개되지 않았습니다.
커뮤니티 반응 중에는 ‘모든 차’라는 표현이 과장되었다는 지적도 있었습니다. 구형 모델이나 비연결형 차량은 이 취약점의 영향을 받지 않을 수 있다는 의견이 제시되었습니다. 또한 온라인 계정과 약관에 의존해야 하는 현대적 차량 소유 방식에 대한 우려도 함께 제기되었습니다.
이번 사례는 차량의 디지털 연결성이 증가하면서 발생하는 보안 리스크를 구체적으로 보여줍니다. 연구자들은 취약점 보고 후 관련 정보를 공개했으나 패치 적용 여부나 추가적인 영향 범위에 대한 상세한 일정은 언급하지 않았습니다.