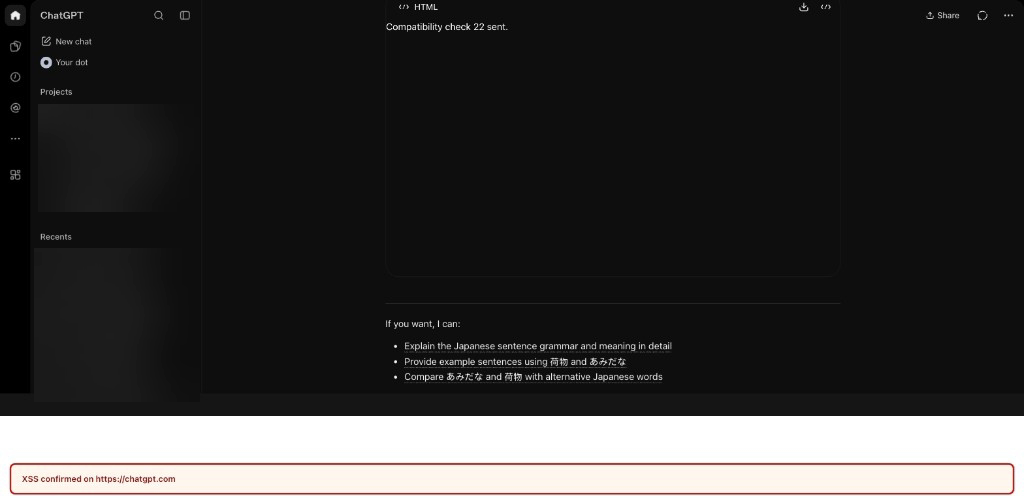
사용자가 악성 링크를 클릭하는 것만으로 ChatGPT 계정을 완전히 통제할 수 있는 보안 취약점이 공개되었습니다. 이번 사건은 사이버 보안 연구 기관인 파라미터가 발견한 것으로, 피해자는 별도의 로그인이나 코드 실행 없이 단순히 공유된 대화방 링크를 여는 것만으로 공격에 노출되었습니다.
공격의 핵심은 ChatGPT가 사용하는 수학 입력 라이브러리인 MathLive와 HTML 미리보기 기능의 상호작용에 있었습니다. 공격자는 실제 인터랙티브 그래프가 포함된 대화방을 생성하여 공유합니다. 이 대화방이 열리면 ChatGPT는 MathLive 라이브러리를 로드하게 되는데, 이때 설치되는 가상 키보드 메시지 리스너가 발신자를 검증하지 않는 치명적인 오류를 가지고 있었습니다.
샌드박스 처리된 HTML 미리보기 창에서 발송된 postMessage 호출이 이 무방비 상태의 리스너를 통해 전달됩니다. 공격자는 이 메시지를 이용해 키보드 레이아웃 필드에 임의의 HTML 코드를 삽입하고, 해당 코드가 innerHTML을 통해 렌더링되도록 유도했습니다. 결과적으로 chatgpt.com 도메인의 권한을 상속받은 JavaScript가 실행되며 세션 토큰을 탈취할 수 있게 되었습니다.
파라미터 팀은 이 취약점을 2026년 10월 18일에 보고했습니다. 초기에는 P2 등급으로 접수되었으나, 위험성이 인정되어 10월 21일에 P1로 상향 조정되었습니다. 오픈AI는 문제를 심각하게 받아들여 10월 26일에 해당 취약점을 완전히 패치했습니다.
이번 사고로 인해 사용자의 개인 대화 목록 열람과 비공개 대화 내용 추출, 외부 서버로의 데이터 전송 등이 가능했던 것으로 확인되었습니다. 오픈AI는 취약점을 발견하고 보고한 공로를 인정해 연구팀에게 총 5,000달러의 버그 바운티를 지급했습니다.
기술 커뮤니티에서는 이 취약점이 단순한 실수가 아닌 웹 애플리케이션 전반에 걸친 구조적 문제라는 지적이 나왔습니다. 특히 샌드박스 환경에서의 메시지 통신 검증 부재와 Trusted Types 래퍼의 한계가 주요 원인으로 지목되었습니다. 현재 오픈AI는 관련 코드를 수정했으나, 유사한 패턴의 취약점이 다른 서비스에도 존재할 가능성은 여전히 남아 있습니다.